Szkoła musi połączyć edukację cyfrową z prostymi zabezpieczeniami technicznymi i jasnymi procedurami: to jedno działanie ogranicza większość ryzyk związanych z internetem. W pierwszym miesiącu warto wprowadzić politykę bezpieczeństwa, oddzielić sieć gościnną od szkolnej oraz zadbać o aktualizacje i kopie zapasowe. Gotowe materiały, na przykład Cyberlekcje 3.0, oraz formularz zgłoszeń na incydent.cert.pl skracają czas reakcji na realny incydent.
Krótko mówiąc:
- Skuteczne zabezpieczenia to oddzielenie sieci szkolnej od gościnnej, regularne aktualizacje i tworzenie krótkich procedur reakcji na incydenty.
- Działania łączące technikę i edukację są bardziej efektywne niż wyłączne blokady treściowe, szczególnie w walce z cyberprzemocą i hejtem.
- Szkoła powinna wyznaczyć jasne role, procedurę zgłaszania incydentów i regularnie informować rodziców o krokach bezpieczeństwa.
- Podstawą działań technicznych są szyfrowanie Wi-Fi, kopie zapasowe, minimalne uprawnienia i zarządzanie oprogramowaniem przez centralne systemy.
- Gotowe materiały edukacyjne i szkolenia online pomagają nauczycielom szybko wdrożyć skuteczne lekcje o cyberbezpieczeństwie i zagrożeniach.
Spis treści
- Skala i najczęstsze zagrożenia wobec uczniów
- Środki organizacyjne: polityki, role i procedury dla szkoły
- Środki techniczne: prosty katalog zabezpieczeń dla szkoły
- Szkolenia, scenariusze lekcji i zasoby dydaktyczne
- Jak reagować na incydent: szybka procedura dla szkoły
- Krótka przypominajka o RODO i ochronie danych uczniów
- Perspektywa wydawcy: jak wdrażamy te zasady w praktyce
- Co naprawdę działa, a co jest przereklamowane
- Jak dbamy o bezpieczeństwo cyfrowe uczniów w naszej szkole
- Źródła
- Najczęściej zadawane pytania
Skala i najczęstsze zagrożenia wobec uczniów
Uczniowie spędzają w sieci coraz więcej czasu, a raporty o ich zachowaniach online pokazują, że spora część nastolatków doświadczyła hejtu lub brała udział w ryzykownych internetowych wyzwaniach, jak wynika z danych NASK cytowanych w raportach o przemocy wobec dzieci w sieci. Zagrożenia dzielą się na dwie różne kategorie, które wymagają odrębnych działań.
Pierwsza to zagrożenia techniczne: phishing wymierzony w konta szkolne, złośliwe oprogramowanie trafiające przez pendrive’y lub linki w mailach, wycieki danych logowania. Druga to zagrożenia relacyjne: cyberprzemoc, sexting, dezinformacja krążąca w grupach klasowych na komunikatorach.
W szkole te zjawiska przejawiają się konkretnie:
- fałszywe konta na portalach społecznościowych podszywające się pod nauczycieli lub uczniów,
- linki phishingowe rozsyłane przez dziennik elektroniczny lub pocztę szkolną,
- grupy klasowe, w których dochodzi do wyśmiewania lub wykluczania jednego ucznia,
- filmy i zdjęcia publikowane bez zgody, które szybko wymykają się spod kontroli.
Podejście łączące technikę z wychowaniem sprawdza się lepiej niż samo filtrowanie treści, na co wskazują eksperci NASK opisujący cyberprzemoc jako problem społeczny. Techniczne blokady bez pracy z normami grupowymi zwykle nie wystarczają.
Środki organizacyjne: polityki, role i procedury dla szkoły
Dobra polityka bezpieczeństwa nie musi być rozbudowanym dokumentem. Potrzebuje jasnych zasad dostępu do systemów, rejestru czynności przetwarzania danych oraz procedury nadawania i odbierania uprawnień, gdy ktoś zmienia stanowisko albo odchodzi ze szkoły.
Role warto rozdzielić od początku:
- Dyrektor odpowiada za wdrożenie polityki i nadzór nad jej przestrzeganiem.
- Inspektor ochrony danych pilnuje zgodności z RODO i prowadzi rejestr incydentów.
- Pedagog szkolny koordynuje reakcję na przypadki cyberprzemocy i wsparcie dla ofiar.
- Nauczyciele zgłaszają niepokojące sytuacje i prowadzą lekcje profilaktyczne.
- Rodzice otrzymują jasną instrukcję, gdzie i jak zgłaszać problemy zauważone w domu.
Procedura reagowania na cyberprzemoc powinna określać, kto rozmawia z poszkodowanym, kto z rodzicami obu stron i w jakim czasie szkoła odpowiada na zgłoszenie. Podobne rozwiązania, opisane wcześniej w planie bezpieczeństwa dla dyrektorów i rodziców, pokazują, że jasny podział odpowiedzialności skraca czas reakcji.
Komunikacja z rodzicami działa najlepiej, gdy jest regularna, a nie tylko kryzysowa: krótka informacja na początku roku, przypomnienie przed feriami, kontakt po każdym incydencie.
Porada profesjonalisty: spisz procedurę reagowania na cyberprzemoc jako osobny, jednostronicowy dokument: dłuższe regulaminy zwykle nikt nie czyta w chwili kryzysu.
Środki techniczne: prosty katalog zabezpieczeń dla szkoły
Podstawą jest oddzielenie sieci szkolnej od sieci gościnnej, z której korzystają uczniowie na własnych urządzeniach. Rekomendowane szyfrowanie Wi-Fi to WPA2 lub WPA3, a dostęp gościnny powinien mieć osobne hasło i ograniczoną przepustowość.
Katalog działań technicznych obejmuje:
- regularne aktualizacje systemów i aplikacji na wszystkich komputerach szkolnych,
- centralne zarządzanie oprogramowaniem, żeby nie polegać na pamięci pojedynczego administratora,
- oprogramowanie antywirusowe i filtrowanie treści na poziomie sieci, czyli rozwiązania typu UTM,
- konta użytkowników działające na zasadzie minimalnych uprawnień, najlepiej z dodatkowym uwierzytelnianiem dwuetapowym,
- kopie zapasowe testowane pod kątem realnego przywracania danych, nie tylko wykonywane.
Poradnik UKE i CIK dotyczący bezpieczeństwa komputerowego szkół rekomenduje właśnie takie rozwiązania: separację sieci, szyfrowanie Wi-Fi i ograniczenie uprawnień kont jako fundament ochrony placówki.
Szkolenie kadry często daje lepszy efekt niż same inwestycje w sprzęt.
To wniosek, który warto zapamiętać przy planowaniu budżetu: nowy sprzęt bez przeszkolonej obsługi rzadko rozwiązuje problem.
Szkolenia, scenariusze lekcji i zasoby dydaktyczne
Szkoła nie musi tworzyć materiałów od zera. Projekt Cyberlekcje 3.0 udostępnia 29 gotowych scenariuszy lekcji wraz z bezpłatnymi szkoleniami dla nauczycieli, prowadzonymi stacjonarnie i w formie webinarów. To realna oszczędność czasu dla nauczyciela, który nie ma godzin na przygotowanie własnego materiału o phishingu czy cyberprzemocy.
Warto sięgnąć również po:
- materiały programu Włącz szacunek. Wyłącz hejt, który łączy szkolenia z webinarami dla rodziców,
- zasoby Ogólnopolskiej Sieci Edukacyjnej dotyczące profilaktyki cyberprzemocy,
- wsparcie sprzętowe i szkoleniowe z programów centralnych, takich jak Cyfrowy Uczeń.
Praktycznym pomysłem jest wyznaczenie uczniowskich „ambasadorów bezpieczeństwa”, którzy pomagają rówieśnikom zgłaszać problemy, oraz projekty realizowane metodą uczenia się przez działanie, gdzie uczniowie sami tworzą kampanię profilaktyczną dla młodszych klas.
Jak reagować na incydent: szybka procedura dla szkoły
Pierwsze minuty po wykryciu incydentu decydują o tym, czy da się go dobrze przeanalizować. Procedura powinna wyglądać tak:
- Zabezpiecz dowody: zrzuty ekranu, adresy URL, godziny zdarzenia.
- Odizoluj zagrożone urządzenie od sieci szkolnej, jeśli podejrzewasz malware.
- Zapisz chronologię działań i osoby, które już wiedzą o sytuacji.
- Zgłoś incydent techniczny przez formularz na incydent.cert.pl, który przydziela indywidualny numer zgłoszenia.
- W przypadku cyberprzemocy włącz pedagoga i poinformuj rodziców obu stron.
Porada profesjonalisty: zapisuj każdy incydent w jednym rejestrze, nawet drobny: powtarzające się zgłoszenia z tego samego adresu IP albo od tego samego ucznia często ujawniają wzorzec, który jednorazowa notatka by ukryła.
Krótka przypominajka o RODO i ochronie danych uczniów
Szkoła jako administrator danych ma obowiązki, które nie są opcjonalne: informowanie rodziców o przetwarzaniu danych, prowadzenie rejestru czynności i wyznaczenie inspektora ochrony danych. Poradnik UODO i MEN dla szkół opisuje te obowiązki wraz z wymaganymi środkami organizacyjnymi.
Praktyczne minimum obejmuje:
- szyfrowanie danych na urządzeniach przenośnych i w dzienniku elektronicznym,
- ograniczenie dostępu do danych osobowych zgodnie z zasadą wiedzy niezbędnej,
- jasne zasady stosowania monitoringu wizyjnego, zgodne z celem i proporcjonalnością,
- procedurę zgłaszania naruszeń ochrony danych do IOD w ciągu 24 godzin od wykrycia.
Perspektywa wydawcy: jak wdrażamy te zasady w praktyce
W naszej szkole opisaliśmy te zasady wcześniej w planie bezpieczeństwa dla dyrektorów i rodziców oraz w artykule o roli bezpieczeństwa w edukacji szkolnej. Inne placówki mogą adaptować te same kroki: zacząć od polityki dostępu, potem dodać separację sieci i szkolenia kadry.
Co naprawdę działa, a co jest przereklamowane
Wiele szkół inwestuje najpierw w sprzęt i oprogramowanie, zakładając, że filtr treści rozwiąże problem cyberprzemocy. To błąd: filtr blokuje strony, nie relacje między uczniami. Największy, choć trudniejszy do zmierzenia, efekt daje regularna praca wychowawcza połączona z prostymi zabezpieczeniami technicznymi, nie odwrotna kolejność priorytetów.
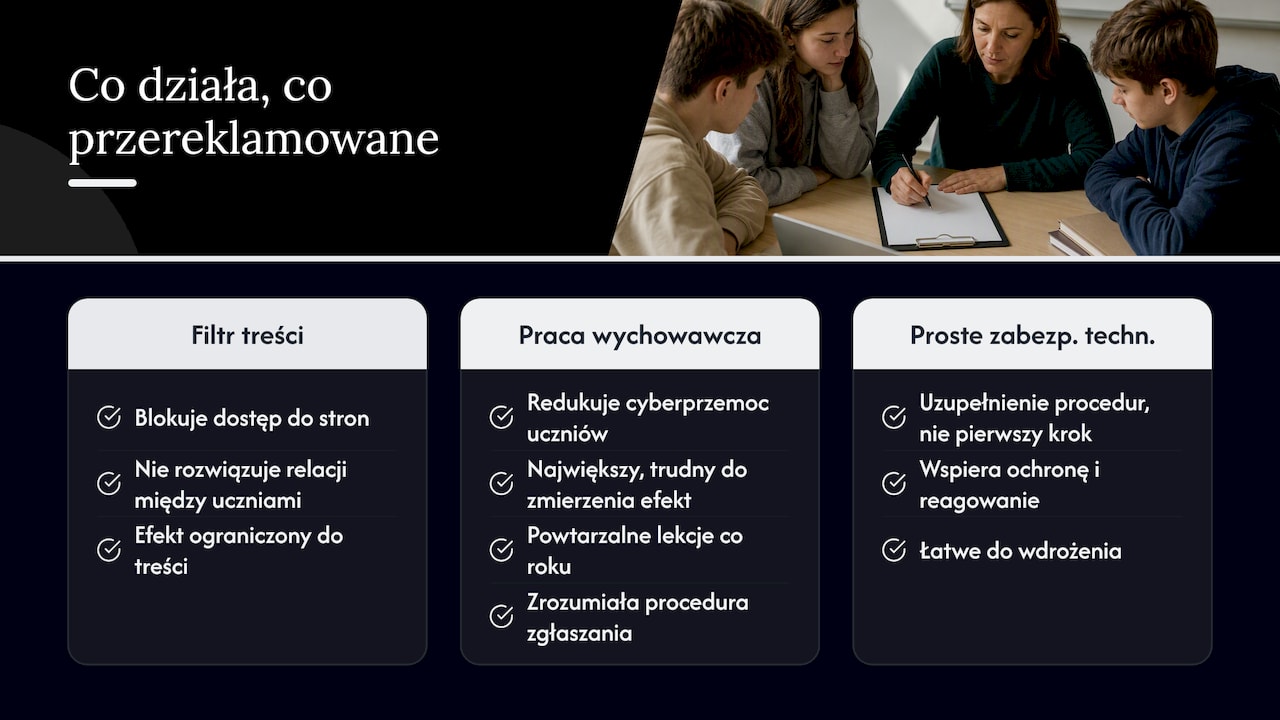
Konwencjonalna porada „zainstalujcie dobry antywirus i będzie bezpiecznie” ignoruje fakt, że najczęstsze zgłoszenia w szkołach dotyczą relacji między uczniami, nie złośliwego oprogramowania. Priorytetem powinna być procedura reagowania na cyberprzemoc, zrozumiała dla każdego nauczyciela bez czytania regulaminu, a technika jako drugi krok, nie pierwszy.
Szkoły, które traktują cyberbezpieczeństwo jako jednorazowy projekt informatyczny, wracają do punktu wyjścia po roku, gdy zmienia się kadra albo sprzęt. Trwałą zmianę daje powtarzalność: te same lekcje co roku, ta sama procedura zgłaszania, znane od początku roku zasady.
— Mateusz
Jak dbamy o bezpieczeństwo cyfrowe uczniów w naszej szkole
Szkoła może łączyć naukę bez dzwonków z kameralnym, bezpiecznym środowiskiem i podejściem wolnym od nadmiaru smartfonów w codziennych zajęciach. To praktyczne zastosowanie zasad opisanych wyżej: mniej rozproszenia technologią, więcej relacji i indywidualnej uwagi dla każdego ucznia.
Podejście może obejmować:
- indywidualne wsparcie dzieci wracających z emigracji i rodzin międzynarodowych,
- środowisko oparte na wartościach chrześcijańskich i jasnych zasadach współżycia w klasie,
- ofertę zajęć dodatkowych, od robotyki do karate, jako alternatywę dla czasu spędzanego online.
Jeśli szukasz szkoły podstawowej, w której cyfrowe bezpieczeństwo wynika z codziennych relacji, a także chcesz dowiedzieć się więcej o praktycznych wymaganiach dotyczących wyposażenia ucznia, takich jak wygodne kapcie, sprawdź copati zahteve za prvi razred i umów rozmowę o przyjęciu dziecka.
Źródła
- Cyberlekcje 3.0 – siedem nowych scenariuszy
- Zgłaszanie incydentów przez formularz na stronie incydent.cert.pl
- Poradnik: Ochrona danych osobowych w szkołach i placówkach oświatowych
- Bezpieczeństwo komputerowe szkoły. Poradnik (UKE/CIK)
Najczęściej zadawane pytania
Jakie są podstawowe zasady bezpieczeństwa cyfrowego w szkole?
Podstawa to jasna polityka dostępu do danych i systemów, oddzielenie sieci gościnnej od szkolnej oraz procedura reagowania na incydenty, znana każdemu nauczycielowi. Do tego dochodzą regularne aktualizacje oprogramowania i szkolenia kadry, które poradnik UKE i CIK wskazuje jako fundament ochrony placówki.
Jak nauczyć dzieci bezpiecznego korzystania z internetu?
Najskuteczniejsze są konkretne scenariusze lekcji, nie ogólne przestrogi: Cyberlekcje 3.0 dostarczają gotowy materiał do przeprowadzenia takich zajęć bez dodatkowego przygotowania. Ważna jest też rozmowa w domu, wsparta materiałami, które szkoła przekazuje rodzicom.
Jakie procedury bezpieczeństwa cyfrowego obowiązują w szkołach?
Szkoła powinna mieć spisaną politykę dostępu do systemów, procedurę zgłaszania incydentów technicznych przez formularz na incydent.cert.pl oraz odrębną procedurę reagowania na cyberprzemoc z udziałem pedagoga. Do tego dochodzą obowiązki wynikające z RODO, opisane w poradniku UODO dla szkół.
Jakie są przykłady zagrożeń cyberbezpieczeństwa w szkole?
Do najczęstszych należą phishing kierowany na konta szkolne, złośliwe oprogramowanie trafiające przez zainfekowane pliki oraz cyberprzemoc w grupach klasowych na komunikatorach. Zagrożenia techniczne i relacyjne wymagają różnych procedur reagowania, co potwierdzają materiały Ogólnopolskiej Sieci Edukacyjnej.